
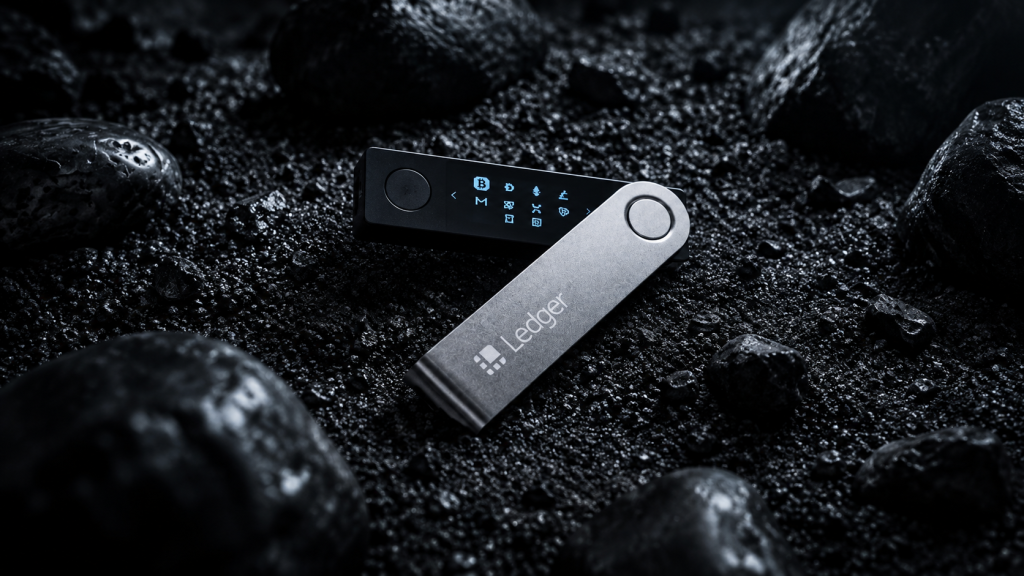
仮想通貨ハードウェアウォレットメーカーのLedger社に関連した数百万ドル規模の窃盗事件で、驚くべき主張が浮上した。Mt. Goxの元CEOであるマーク・カーペレス氏が、大規模な資産移転が行われる前にLedger製デバイスが侵害されたことを公表したことが、攻撃者の行動を促した可能性があると指摘されている。
10月8日、マーク・カルペレス氏は、市場に出回っている偽造品または物理的に改造されたLedgerデバイスについてユーザーに警告を発した。これらのデバイスには、隠されたSIMカードが搭載されているとされている。また、画面の下にスパイウェアが隠されており、ウォレットの設定中に画面に送信されるデータを傍受し、ユーザーのリカバリーワードを攻撃者に送信する可能性があると報告されている。
カルペレス氏は、調査した機器のうち1台はマレーシア製で、パッケージは完全に無傷だったと述べた。それにもかかわらず、機器の画面の下に巧妙に隠されたスパイウェアが発見されたと報じられている。
今回の事件で最も注目すべき点の1つは、改造されたデバイスがLedgerの公式認証テストであるGenuine Checkに合格できたことである。これは、攻撃者がデバイスの元のセキュリティチップを変更することなく、追加のハードウェアをインストールできたためだ。Ledgerの認証システムはセキュリティチップの真正性を確認できるものの、デバイスに加えられたすべての物理的な改造を検出できるわけではない。
ある説によると、攻撃者は長期間にわたり、侵害したデバイスを通じてユーザーの復旧パスワードを収集していた。しかし、彼らはすぐに攻撃を実行するのではなく、複数のウォレットを同時に空にする機会を待っていたという。
カルペレス氏の警告動画が約9万回再生された後、攻撃者たちは自分たちの活動が露見したことに気づき、行動を起こしたのではないかと推測されている。このシナリオによれば、攻撃者たちは作戦が発覚した後、侵害したウォレットから資産を迅速に移転し始めたという。
しかし、カルペレス氏の発言とそれに続く大規模な財布強盗事件との直接的な関連性はまだ確認されていない。また、問題のスパイウェアが全ての攻撃の原因であったかどうかも不明である。
初期調査の結果、Ledgerの暗号化セキュリティシステムの脆弱性ではなく、デバイスがユーザーに届く前に物理的に改ざんされるサプライチェーン攻撃が行われた可能性が示唆されている。
※これは投資アドバイスではありません。